數據治理是一套規則,用來決定一份數據由誰負責、誰能存取、可以拿來做什麼,以及出事時誰要回答。很多人把它想成 IT 部門的資安工程或法務的合規文件,但對行銷團隊來說,它最日常的樣子只有三件事:誰能打開會員名單、這位會員同意過什麼、這筆資料能不能拿去做這次活動。
這篇文章把這三件事各做成一張清單:權限清單、同意紀錄、使用邊界。你不需要先成立治理委員會,也不需要買新系統,用一份試算表就能先跑起來,再決定要不要交給系統接手。
數據治理到底在治理什麼
數據治理的核心是「決策權與責任歸屬」,數據本身的整理只是結果。DAMA International 在《DAMA-DMBOK》把數據治理定義為對數據資產管理行使權責、控制與共同決策(規劃、監督、執行);Gartner 的定義也很接近:明訂決策權與課責框架,確保數據與分析的估值、建立、使用與控管都有合適的行為。兩個定義的共通點是,重點在「誰說了算、誰負責」,工具是第二順位。
放到行銷現場,一方數據(品牌自己從官網、App、LINE、門市、POS 收來的顧客數據)每天都在被不同的人碰:小編匯出名單、業務查客戶、代理商拿去投廣告、數據分析師串接報表。每一個動作背後都有三個問題,答不出來就是治理缺口。
| 問題 | 對應的清單 | 答不出來的後果 |
|---|---|---|
| 誰可以看、可以改、可以匯出? | 權限清單 | 離職同事的帳號還能登入,名單被轉寄到私人信箱 |
| 這位顧客當初同意過什麼? | 同意紀錄 | 被客訴或稽核時拿不出證明 |
| 這筆資料能用在這個用途嗎? | 使用邊界 | 蒐集時說是點數通知,後來拿去做廣告名單比對 |
治理不等於把資料鎖死。治理做得好,行銷團隊反而動得更快,因為每個人都知道哪些資料可以直接用,哪些要先問,不必每次活動前開會爭論。
延伸閱讀:會員資料該放 CRM 還是 CDP?零售業 POS、電商、LINE 三種來源的分流原則
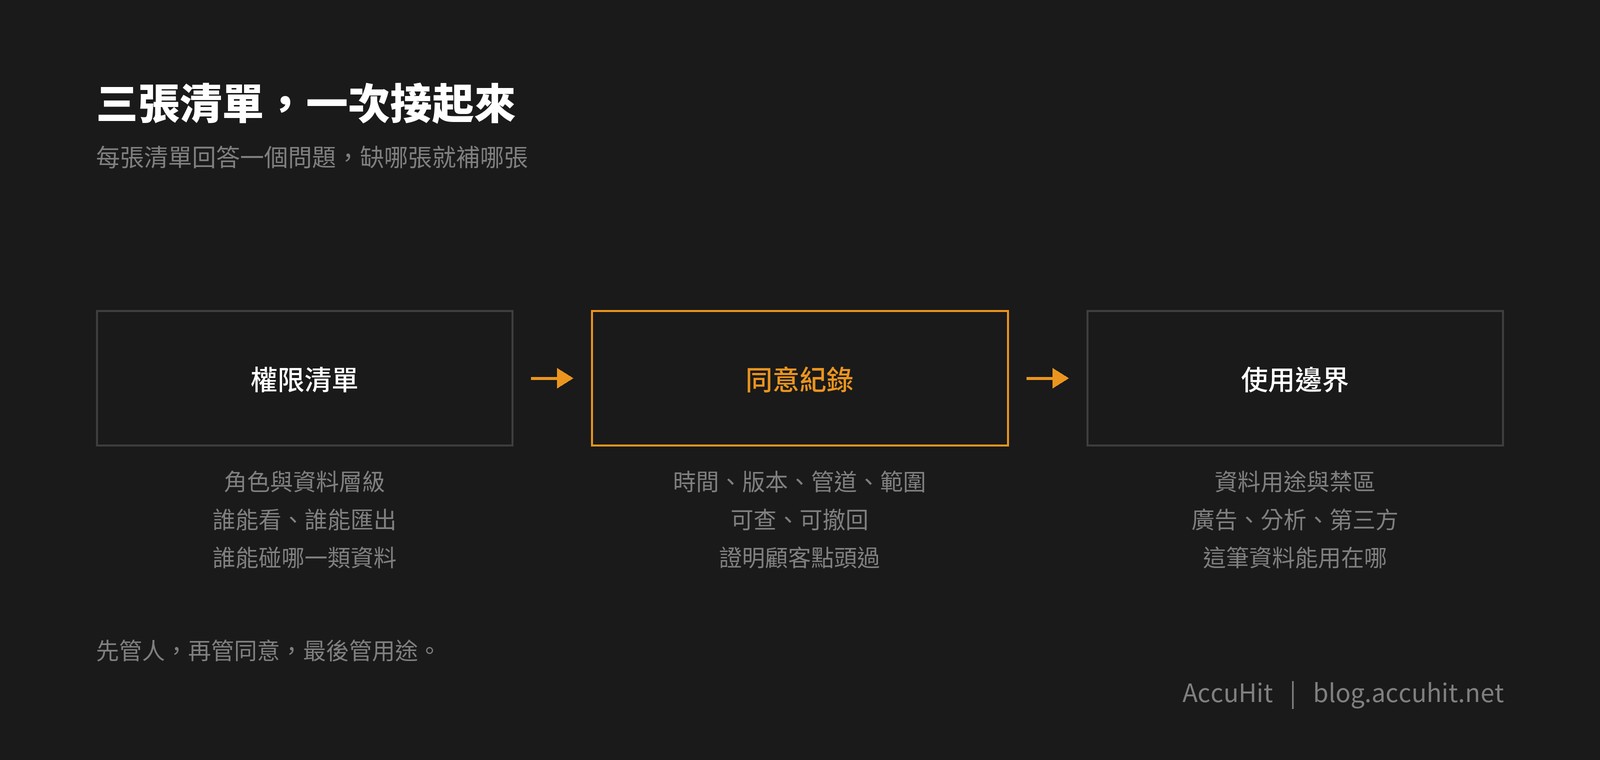
第一張清單:權限清單,誰能碰哪一類資料
權限清單的做法是先分資料層級,再依角色開權限,原則是只給完成工作所需的最小範圍。多數行銷團隊失控的起點,是所有人共用同一個後台帳號,或是「大家都是自己人」所以什麼都能匯出。
建議先把一方數據切成四層:
- 彙總報表:只有數字,沒有個人資料,多數同事可直接看
- 去識別化明細:拿掉姓名、電話、Email,保留行為與標籤,分析師與投手可用
- 個資欄位:姓名、聯絡方式、地址、生日等,限定少數負責人
- 名單匯出:權限最高,每次都要留下誰、何時、為什麼
接著把角色對應上去。以一個有小編、客服、業務、外部代理商的團隊為例,可以這樣開:
| 角色 | 彙總報表 | 去識別化明細 | 個資欄位 | 名單匯出 |
|---|---|---|---|---|
| 小編 | 可 | 可 | 否 | 否 |
| 客服 | 可 | 否 | 僅單筆查詢 | 否 |
| 數據分析師 | 可 | 可 | 否 | 申請制 |
| 外部代理商 | 可 | 專案期間可 | 否 | 否 |
| 行銷主管 | 可 | 可 | 可 | 核准者 |
這張表有兩個容易漏掉的維護動作。第一是人員異動,入職、轉調、離職三個時間點都要跑一次權限檢查,離職當天就停用帳號。第二是定期盤點,每季把「誰有名單匯出權限」列出來,確認名單上每個人都還需要它。
數據治理的權限設計也跟 AI 工具有關。內容團隊導入 AI 時同樣要先問角色權限與紀錄,我們在〈AI 寫稿怎麼把關?內容團隊導入前要確認的 4 個機制〉談過角色權限與紀錄,同樣的邏輯可以搬到數據存取上。
第二張清單:同意紀錄,證明顧客點頭過
同意紀錄的重點是「事後拿得出證明」,光有勾選框不夠,要把當時的條款版本、時間與管道一起存下來。歐盟 GDPR 第 7 條第 1 項明文規定,以同意作為處理依據時,控管者必須能夠證明當事人已經同意。台灣個資法適用的邏輯不同,但行銷團隊在被客訴、被稽核、或和合作夥伴對帳時,需要的證據是同一種。
一筆可用的同意紀錄至少要有六個欄位:
- 顧客識別碼(會員編號或 LINE 使用者 ID)
- 同意的時間(精確到分鐘)
- 蒐集管道(官網表單、LINE 歡迎訊息、門市、活動報名)
- 當時的條款版本(附版本編號,改版後舊紀錄不能被覆蓋)
- 同意的範圍(例如點數通知、優惠推播、第三方共同行銷各自獨立)
- 狀態與異動時間(有效、已撤回、已過期)
兩個實務上最常出錯的地方,值得特別留意。
第一是「綑綁同意」。一個勾選框同時涵蓋服務通知、行銷推播、與合作夥伴分享,顧客想同意前者卻被迫接受後者。紀錄分開存,後面做分群時才有辦法只撈出同意過行銷推播的人。
第二是撤回要真的生效。個資法第 20 條要求非公務機關在首次行銷時提供當事人表示拒絕接受行銷的方式,當事人拒絕後必須即時停止利用其個人資料行銷。這代表撤回紀錄要在下一次發送前,就能同步到所有發送渠道,EDM、簡訊、LINE 群發都一樣。如果退訂只寫在 EDM 工具裡,LINE 群發照樣發出去,就是治理缺口。條文的細節與行銷人的 5 條紅線,我們在〈個資法第20條怎麼看?行銷人蒐集會員資料、做再行銷的 5 條合規紅線〉整理過,這篇不重複。
罰則的量級也值得知道。GDPR 第 83 條第 5 項規定,違反同意等基本原則的行政罰款上限可達 2,000 萬歐元或全球年營業額的 4%,取兩者較高者。台灣品牌不一定落入 GDPR 適用範圍,但只要有針對歐盟居民的行銷(例如跨境電商出貨歐洲),就要確認自己是否在其中。
第三張清單:使用邊界,這筆資料能用在哪
使用邊界回答的是「用途」問題:每一類資料在蒐集時宣告了什麼目的,就只能在那個目的範圍內使用,要超出就得重新取得同意或找替代做法。這條線畫在蒐集之前最便宜,畫在客訴之後最貴。
做法是替每一個用途建一張「資料用途對照表」,把常見行銷用途逐一列出,並標註每種資料可不可以用:
| 用途 | 交易資料 | 瀏覽行為 | 聯絡方式 | 需要額外確認 |
|---|---|---|---|---|
| 交易通知(出貨、退款) | 可 | 否 | 可 | 通常不用 |
| 會員專屬優惠推播 | 可 | 可 | 需有行銷同意 | 同意紀錄 |
| 再行銷廣告受眾上傳 | 視條款 | 視條款 | 視條款 | 條款是否寫明廣告平台 |
| 與合作品牌共同行銷 | 視條款 | 視條款 | 視條款 | 逐筆獨立同意 |
| 內部分析、建立預測模型 | 可 | 可 | 否 | 去識別化 |
表裡的「視條款」就是需要法務與行銷一起坐下來看條款原文的地方。一個常見做法是,行銷提出新用途時先查這張表,表上沒有的新用途,就走「新增用途申請」:行銷寫目的、資料範圍、保存期限,法務或個資負責人在一個工作天內回覆可不可行,並把結論補進表裡。
使用邊界還要加上保存期限。顧客三年沒有互動,名單還要不要留?答案沒有標準值,每個品牌依行業、客單價與法遵要求決定,重點是要決定、要寫下來、要有人定期執行清理。
AI 工具進場後,這條邊界更需要明確:把會員明細貼進外部聊天工具做分析,算不算超出蒐集目的?建議的預設是只貼去識別化明細或彙總數字,需要個資的分析在自家環境內完成。
延伸閱讀:顧客數據平台是什麼?品牌同時經營 D2C 與經銷通路時,CDP 和 CRM 各管哪一段
三張清單怎麼分階段做起來
分三階段做,先求有、再求準、最後才求自動。很多團隊第一步就想導入完整平台,結果需求還沒講清楚,系統就先買了。
第一階段,兩週內:用試算表盤點。 找出現在有幾個地方存會員資料(官網後台、LINE 後台、CRM、POS、EDM 工具、Excel 匯出檔),每個地方誰有帳號、能做什麼。這一步通常會發現幾個沒人認領的舊帳號和散落在個人電腦的匯出檔。
第二階段,一個月內:補同意紀錄與用途對照表。 盤點完後,把同意紀錄的六個欄位定下來,新蒐集的資料先照格式存;舊資料先標記「來源與同意狀態不明」,暫停用於新的行銷用途,等補到證明再恢復。
第三階段,一季內:讓系統接手。 當手動維護的成本超過工具成本,才適合把權限、同意狀態與標籤同步放進顧客數據平台,讓發送前自動檢查同意狀態,退訂一次同步各渠道。這時候清單的欄位定義已經清楚,選工具時才知道自己要什麼。
分工上,建議指定一位「數據負責人」(通常是行銷主管或會員營運負責人),負責三張清單的維護與季度盤點;法務或個資窗口負責用途審核;IT 負責帳號與技術控管。三個角色各一人就夠,重點是名字寫在清單上。
現在可以立刻開始的 3 件事
- 今天下班前,列出所有存有會員資料的系統與帳號持有人,找出離職或換部門仍保有權限的人。
- 本週內,打開最近一次 LINE 或 EDM 活動,檢查被發送的名單能不能回推到「顧客在什麼時候、以哪一版條款同意收訊息」。能回推就成立第二張清單;回推不到,下一次活動前先補起來。
- 下週的行銷週會,拿出用途對照表的空白版,和法務一起填前五個最常用的用途,其餘的用途先走新增用途申請。
如果你的團隊已經卡在名單分散在各平台、同意狀態對不起來的階段,可以和我們聊聊。愛酷智能科技的 AccuCDP 整合網站、CRM、LINE、POS 等渠道數據,並通過 ISO 27001 與 ISO 27701 認證,適合需要把權限與數據整合放進同一個平台的品牌;你可以先用上面的三張清單整理出需求,再來討論哪些交給系統做。聯絡我們:https://www.accuhit.net/zhtw/contact
常見問題
數據治理是什麼?
數據治理是一套決定數據誰負責、誰能用、能用在哪裡的規則與責任分工。它涵蓋權限管理、品質標準、同意與用途控管,目的是讓數據可信、可用,也能在出事時說明來龍去脈。
行銷團隊需要懂數據治理嗎?
需要,因為行銷是公司裡最常接觸個人資料的部門之一。名單匯出、再行銷受眾、LINE 群發都落在行銷手上,這些動作的權限、同意與用途規則,行銷團隊要有自己的版本。
一方數據是什麼?
一方數據是品牌自己從官網、App、LINE、門市與會員系統直接蒐集到的顧客數據。它來源清楚、可以與顧客建立直接關係,同時也要由品牌自己負擔同意與保管責任。
同意管理要記錄哪些欄位?
至少記錄顧客識別碼、同意時間、蒐集管道、條款版本、同意範圍與目前狀態(有效或已撤回)。條款改版後,舊版本要保留,不能覆蓋原紀錄。
關於 AccuCDP
AccuCDP 是愛酷智能科技的跨渠道顧客數據平台,整合品牌各渠道的破碎數據,透過 AccuID 技術建立單一顧客輪廓,讓數據從「有」變成「能用」。
- 數據治理:整合網站(FPC 埋碼)、CRM、LINE、POS 等數據,AccuID 記錄匿名訪客並串連實名,通過 ISO 27001 與 ISO 27701 認證
- 洞察分析:行為量化、行為探索水流圖、行動時間軸、異常示警
- 顧客精練:多維度標籤與自由圈選受眾(交集、聯集、差集)
- 行銷自動化:EDM、SMS、LINE 等多渠道發送與旅程畫布
- 效益衡量:UTM 管理儀表板、歸因與貢獻分析
適用於數據分散在網站、LINE、CRM、POS 等多個平台、需要整合與精準分眾的品牌。
資料來源
- DAMA International,《DAMA-DMBOK》(數據治理定義)
- Gartner IT Glossary,Data Governance
- Regulation (EU) 2016/679(GDPR)第 7 條第 1 項、第 83 條第 5 項
- 中華民國《個人資料保護法》第 20 條